Газета "Курская правда". Всегда актуальные новости в Курске и Курской области. События и происшествия.
Сергей Смольянинов о безопасности госучреждений
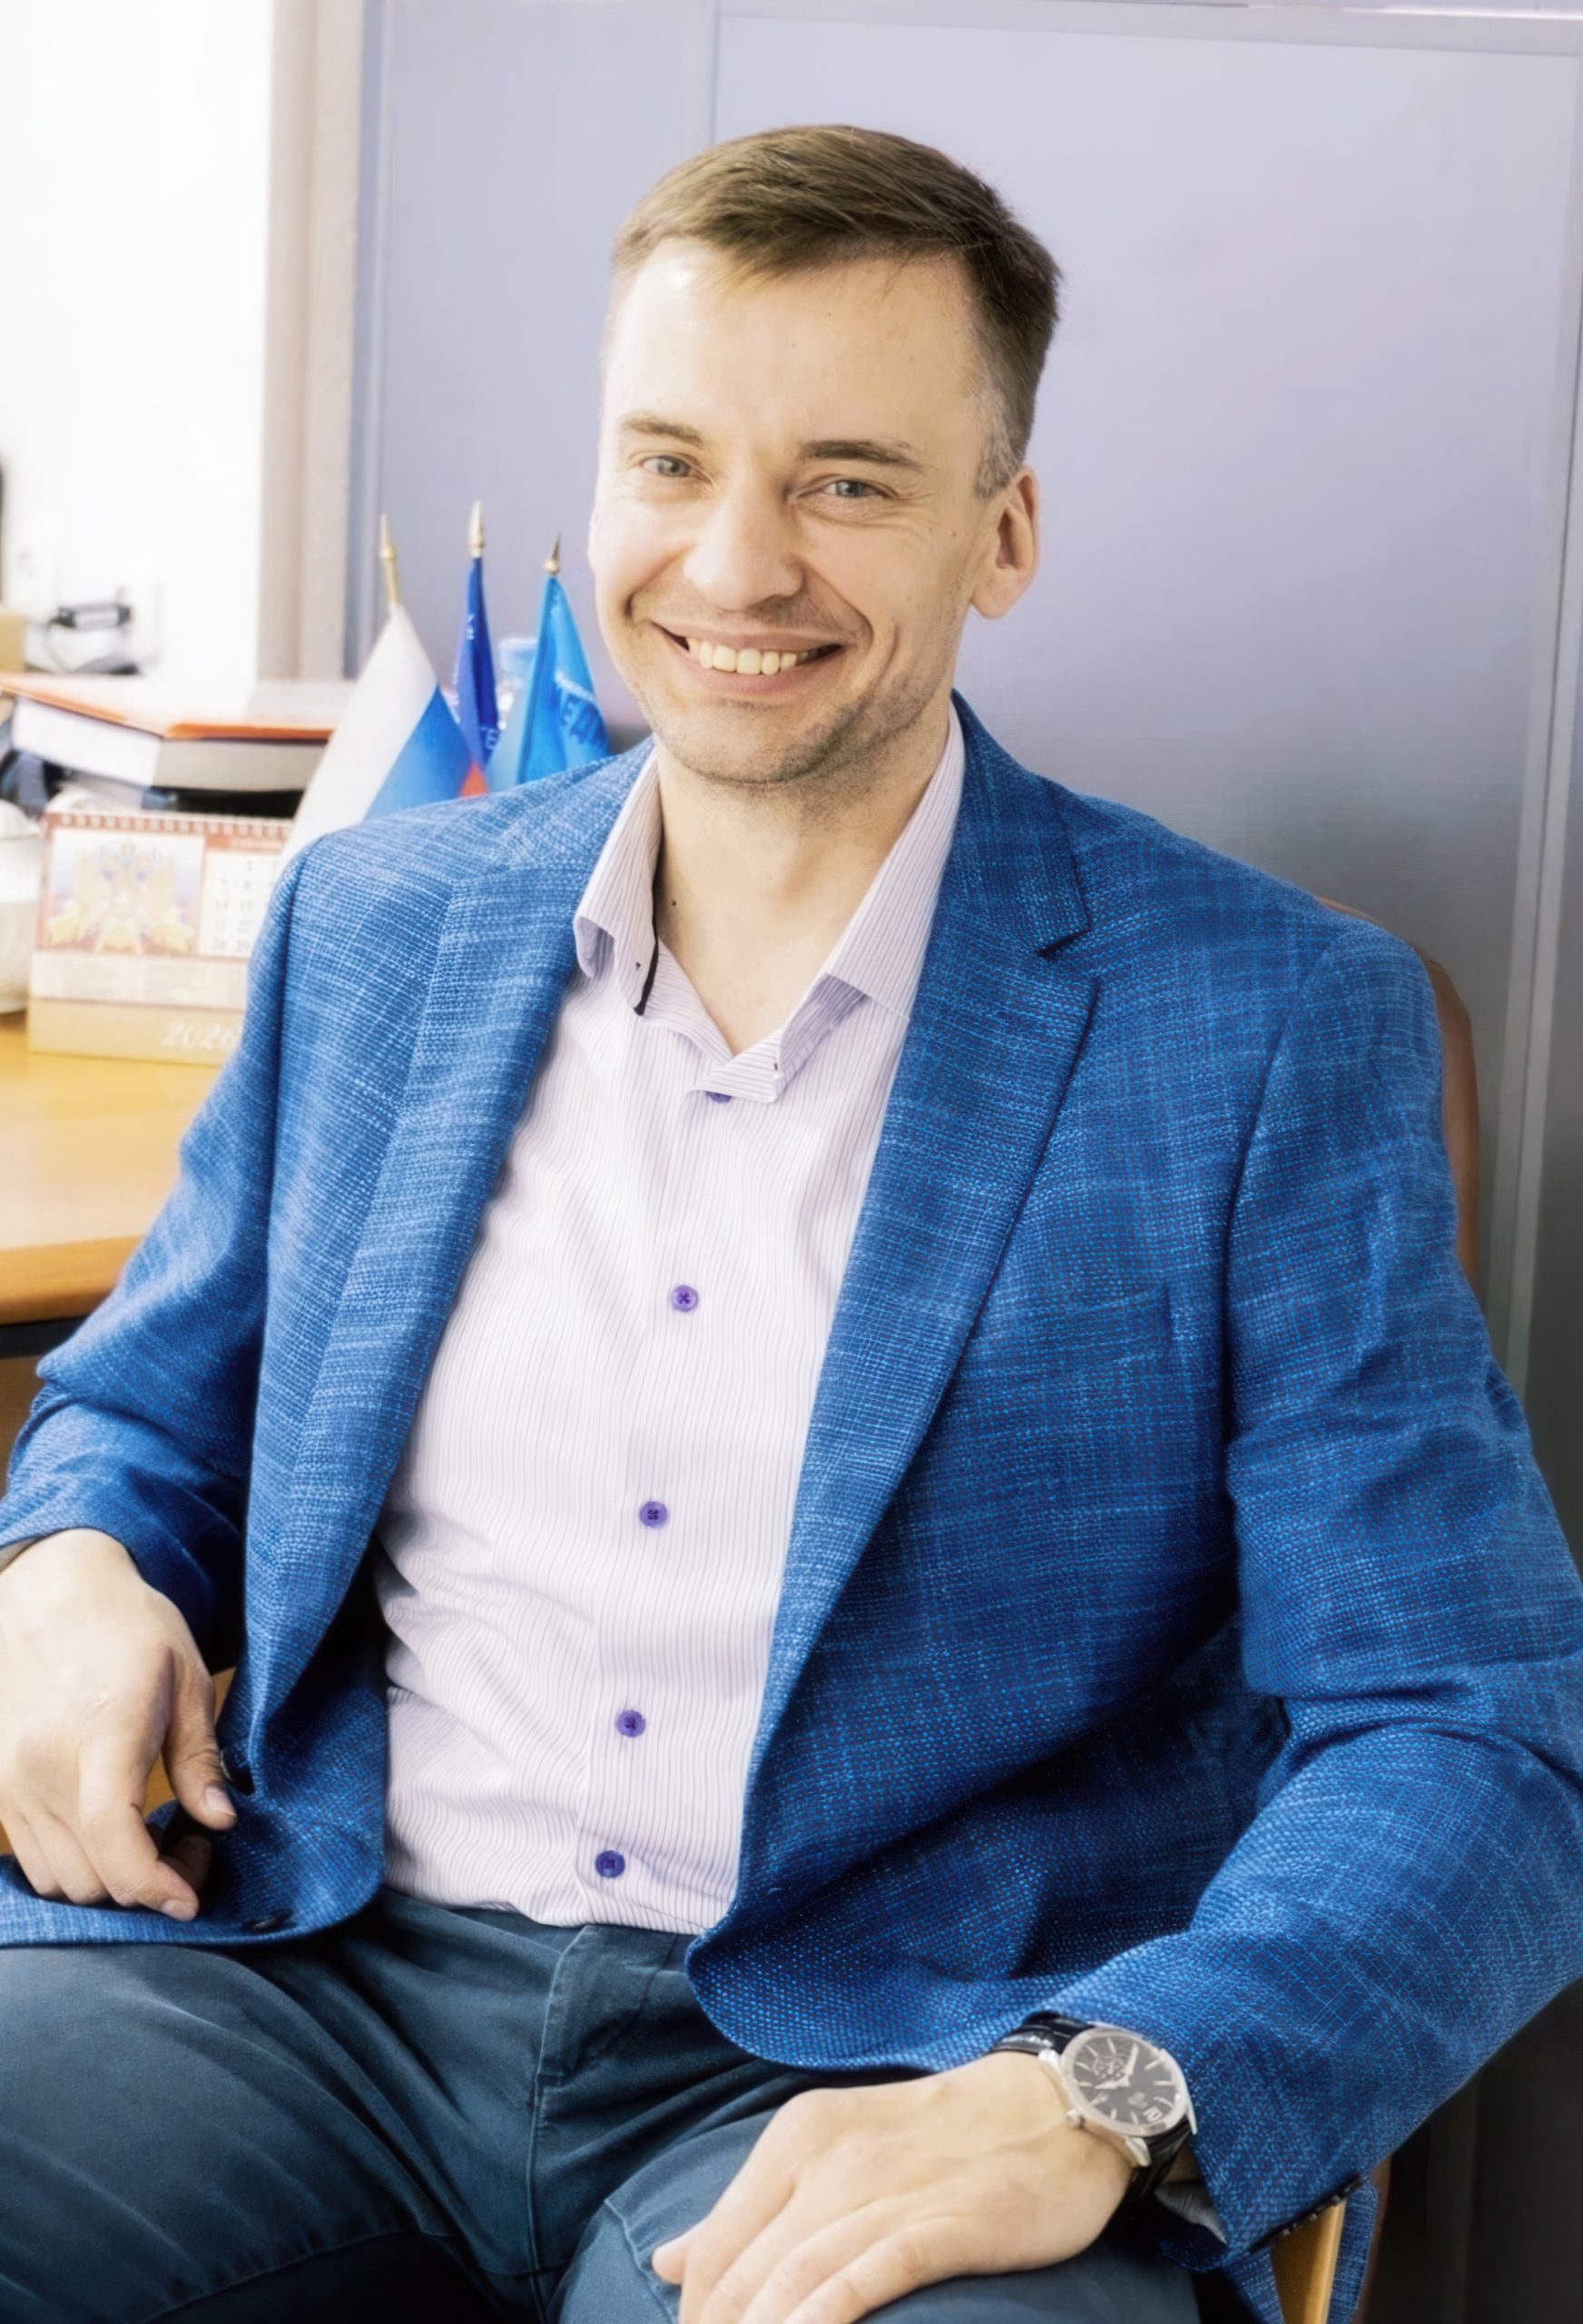 Регламенты утверждены, аттестат получен. Значит ли это, что данные защищены? Не всегда. О реальных угрозах, новых требованиях ФСТЭК и способах защиты рассказал Сергей Смольянинов, директор курской ИТ-компании «Электронный город +»
—Почему документы и аттестаты ещё не гарантируют информационную безопасность?
— Документы необходимы, они определяют правила и ответственных. Но защищают данные не сами бумаги, а выполнение правил и работающие технические меры. Представьте: резервные копии создаются по регламенту, но никто не проверял, можно ли из них восстановить информацию. При сбое выяснится, что формально защита есть, а фактически нет. Аттестат подтверждает соответствие информационной системы требованиям лишь на определённый момент. Угрозы меняются, поэтому защиту нужно постоянно проверять.
— Что чаще всего ставит информацию под угрозу?
— И технические недоработки, и ошибки людей. По данным Positive Technologies, в исследованных проектах встречались устаревшее ПО (30 %), отсутствие двухфакторной проверки при входе (25 %) и недостаточное разделение сетей (24 %). Сотрудник тоже может открыть мошенническую ссылку или отправить документ не тому адресату. Поэтому нужны обновления, настройка доступа и обучение персонала.
— Почему это особенно важно для государственных учреждений?
— Они хранят персональные данные, обращения граждан, служебную информацию. Утечка раскрывает личные сведения, искажение документов приводит к неверным решениям, а сбой системы может оставить людей без государственных услуг. Информационная безопасность здесь влияет и на работу учреждения, и на доверие граждан.
— Что изменилось с 1 марта 2026 года, когда вступил в силу приказ ФСТЭК № 117?
— Главное — защита должна быть непрерывной: от создания информационной системы до её вывода из эксплуатации. Требования касаются государственных информационных систем, а также определённых других систем госорганов и учреждений и обеспечивающей их инфраструктуры. Необходимо выявлять и устранять уязвимости, управлять доступом, защищать сеть, обнаруживать атаки и реагировать на них. Конкретные меры зависят от системы и существующих угроз.
— Достаточно ли установить сертифицированные средства защиты?
— Нет. Сертификат подтверждает соответствие продукта определённым требованиям, но не гарантирует отсутствия уязвимостей. Важно выбирать подходящие решения, правильно их настраивать, обновлять и контролировать. Для государственного сектора также проверяют наличие ПО в реестре российского программного обеспечения и, когда это требуется, сертификатов ФСТЭК. Запись в реестре российского ПО и сертификат безопасности — не одно и то же. Их обязательность зависит от конкретной системы.
— С чего руководителю учреждения начать выполнение новых требований?
— С обследования: какие системы и данные используются, насколько надёжно они защищены, какие требования применимы. Затем составить план необходимых организационных и технических мер. Не обязательно переделывать всё: ранее выданные аттестаты не утратили силу автоматически. Сначала нужно выяснить, что уже работает, а что требует доработки. У нас есть опыт работы с государственными заказчиками, и здесь главное — не просто оформить документы или установить программы, а обеспечить реальную, проверяемую защиту информации.
Фото Виктории Королёвой
Больше новостей в нашем Telegram-канале «Курская правда», канале в МАХ и соцсетях «ВКонтакте» и «Одноклассники».